Trezor vyzval zákazníky CryptoBilis, aby přesunuli prostředky
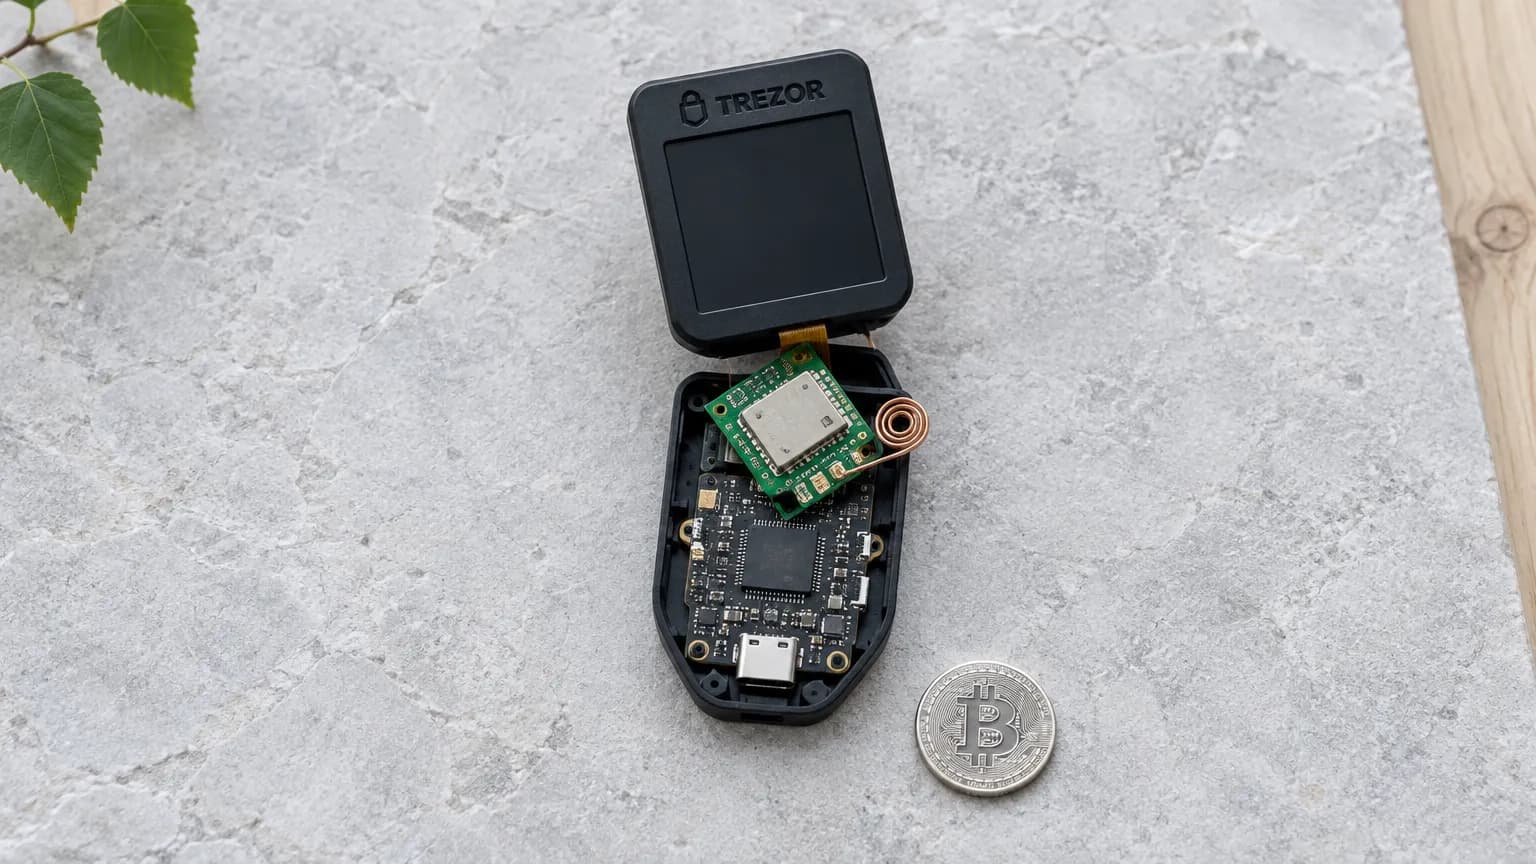
Výrobce hardwarových peněženek Trezor 30. října 2026 oznámil, že dostal hlášení o hardwarovém implantátu v peněžence Trezor Safe 5 koupené od prodejce CryptoBilis. Zařízení zatím nezkoumal, hlášení ale bere jako věrohodné a vyzval každého, kdo od března 2026 koupil jakýkoli Trezor od CryptoBilis, aby prostředky co nejdřív přesunul do nové peněženky s novou záložní frází.
Stručně
- Trezor dostal hlášení 28. října 2026; týká se jediného Trezoru Safe 5 koupeného v srpnu 2026 od CryptoBilis.
- Hlášený implantát měl podle nálezce číst obsah displeje včetně zálohy peněženky a posílat ho mobilní sítí; Trezor to zatím neověřil.
- Trezor doporučuje kupujícím od CryptoBilis od března 2026 přesunout prostředky do nově vytvořené peněženky s novou záložní frází, starou zálohu nepoužívat a nenastavené zařízení nenastavovat.
- Vážení ani vlastní prohlídka zařízení podle Trezoru spolehlivou kontrolu nenabízí; kupující od března 2026 mají nárok na nové zařízení, o které mohou požádat podporu Trezoru.
- Trezor odebral CryptoBilis ze seznamu autorizovaných prodejců 9. října 2026.
Obsah článku
Co Trezor oznámil
Bezpečnostní tým Trezoru podle příspěvku na blogu firmy z 30. října 2026 obdržel 28. října hlášení o jediném hardwarovém implantátu. Nahlásil ho zákazník z Indonésie přes program odpovědného zveřejnění; jde o Trezor Safe 5 koupený v srpnu 2026 od prodejce CryptoBilis přes indonéskou obchodní platformu Tokopedia. Trezor zařízení dosud nemá: podle blogu dostal hlášení a fotografie, vedl s nálezcem videohovor a chystá se ho poslat do laboratoře. Na základě popisu a rozhovoru hlášení považuje za věrohodné.
Podle hlášení, jak ho Trezor popisuje, byla mezi hlavní deskou a displejem přidaná destička s mobilním modulem a anténou. Měla zachytávat obsah obrazovky, tedy i zálohu peněženky, a při připojení zařízení ho odesílat mobilní sítí. Trezor v blogu píše, že implantát zřejmě funguje podobně jako ty, které se objevily v zařízeních Ledger, zároveň ale odmítá obě firmy srovnávat, dokud vyšetřování běží. Hlášení ztráty od kupujícího od CryptoBilis Trezor podle blogu nemá; protože jde o vlastní úschovu, zůstatky zákazníků nevidí. Podle Decryptu Trezor od 9. října prověřil čtyři jiná zařízení koupená od CryptoBilis a stopy po zásahu nenašel.
To, co jsme viděli, vypadá natolik propracovaně, že jsme se rozhodli zákazníky varovat hned.
Jak přesunout prostředky z Trezoru od CryptoBilis
Doporučení Trezoru platí pro každý model Trezoru koupený od CryptoBilis od března 2026, a to i přes obchody, které CryptoBilis zásoboval, včetně jeho obchodu na Tokopedii. Obnova staré zálohy na jiném zařízení podle Trezoru problém neřeší; zálohu peněženky měl podle hlášení zachytávat právě implantát.
Vytvořte novou peněženku s novou záložní frází
Na jiném, důvěryhodném zařízení založte novou peněženku a nechte si vygenerovat novou záložní frázi. Starou frázi už nikde nezadávejte a nikomu ji nesdělujte; Trezor ji podle svého blogu nikdy nevyžaduje.
Přesuňte prostředky
Převeďte kryptoměny z peněženky od CryptoBilis do nové peněženky. Před odesláním zkontrolujte celou přijímací adresu. Pokud jinou bezpečnou hardwarovou peněženku nemáte, Trezor připouští dočasné uložení v softwarové peněžence nebo u poskytovatele.
Nenastavené zařízení nenastavujte
Trezor od CryptoBilis, který jste ještě nenastavili, podle doporučení výrobce nenastavujte a nikdy do něj nezadávejte existující zálohu.
Požádejte podporu Trezoru o nové zařízení
Kupující od března 2026 mají podle blogu nárok na nový Trezor (zaslaný přímo, nebo jako poukaz). Zařízení od CryptoBilis si ponechte a obraťte se na podporu Trezoru; podle BleepingComputeru je k tomu potřeba doklad o koupi.
Nálezce si podle Trezoru všiml rozdílu hmotnosti, malé rozdíly ale mohou mít i jiné příčiny. Trezor proto píše, že vážení není spolehlivý test a že neexistuje spolehlivý způsob, jak zařízení prohlédnout svépomocí.
Souvislost s Ledgerem a s prodejcem
CryptoBilis byl v té době autorizovaným prodejcem Trezoru. Firma ho podle svého blogu odebrala 9. října 2026, tedy v den, kdy konkurenční Ledger oznámil vyšetřování ztrát zákazníků téhož prodejce, o čemž jsme psali ve zprávě o krádežích u zákazníků CryptoBilis. Od té doby Trezor prověřuje zařízení zákazníků a jako preventivní krok zúžil síť autorizovaných prodejců; o tom a o stažení peněženek Ledger z prodeje v Asii píše zpráva o omezení prodejců Ledgeru a Trezoru z 13. října. Podle Cointelegraphu Trezor označil objem prodeje přes CryptoBilis za malý a čísla neuvedl. Trezor podle stejného zdroje zatím neví, kde k zásahu došlo, a pečeti ani obaly podle něj samy o sobě ochranu nezaručují.
Zda implantát existuje a funguje tak, jak hlášení popisuje, Trezor ověří až v laboratoři; oznámení slíbil aktualizovat. Jak záložní fráze funguje a proč ji nikdy nikomu nesdělovat, vysvětluje průvodce Bitcoinová peněženka; rozdíl mezi hardwarovou peněženkou, softwarovou peněženkou a úschovou u poskytovatele shrnuje průvodce Jak uchovat bitcoin. Aktuální cenu bitcoinu ukazuje graf níže.
Časté dotazy
Koho se varování Trezoru týká?
Co mám udělat s Trezorem koupeným od CryptoBilis?
Přišel někdo kvůli implantátu v Trezoru o kryptoměny?
Jak měl implantát v Trezoru Safe 5 fungovat?
Zdroje
- Implant reported in a Trezor sold by CryptoBilisTrezor · trezor.io · anglicky
- Trezor Warns CryptoBilis Buyers After Report of Hardware Implant in Safe 5Decrypt · decrypt.co · anglicky
- Trezor warns CryptoBilis buyers to move funds over suspected implantCointelegraph · cointelegraph.com · anglicky
- Trezor warns of suspected crypto-theft implant in hardware walletBleepingComputer · bleepingcomputer.com · anglicky
- Trezor varuje zákazníky CryptoBilis před možným implantátem v hardwarové peněženceKryptomagazín · kryptomagazin.cz
Tomáš Michal vede jako technický ředitel (CTO) vývoj a provoz platformy Coinero: napojení na burzu, zpracování vkladů a výběrů i zabezpečení klientských účtů. V průvodcích popisuje nákup, uchování a převody kryptoměn tak, jak na Coineru skutečně probíhají.