Ledger nechal stáhnout peněženky z prodeje v sedmi asijských trzích
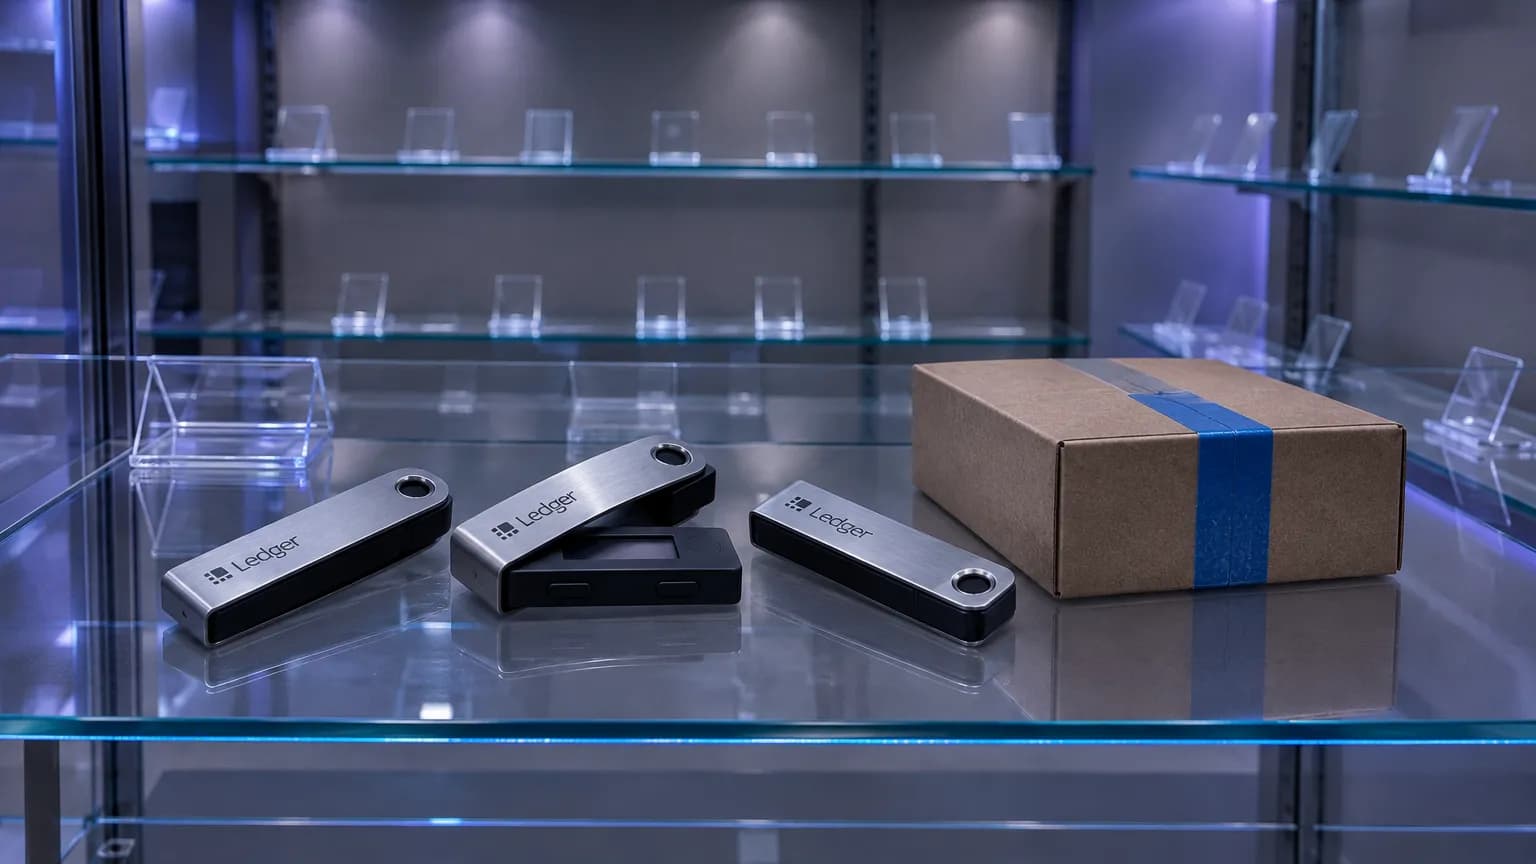
Výrobce hardwarových peněženek Ledger 13. října 2026 požádal autorizované prodejce v Indonésii, Singapuru, Thajsku, na Filipínách, ve Vietnamu, v Malajsii a v Hongkongu, aby zařízení během vyšetřování stáhli z prodeje. Ledger zjišťuje, kde se do nich dostaly skryté součástky kradoucí obnovovací frázi. Obchodní řetězec MediaMarktSaturn týž den stáhl peněženky Ledger z nabídky po hlášení zákazníka z Německa a konkurenční Trezor oznámil, že k 1. lednu 2027 zmenší svou síť prodejců.
Stručně
- Ledger podle Cointelegraphu 13. října uvedl, že potvrzené případy upravených zařízení zůstávají jen v jihovýchodní Asii a že nemá známku napadení svých systémů ani přímého prodeje.
- Mluvčí MediaMarktSaturn řekl, že produkty Ledger zmizely z nabídky ve všech zemích řetězce; v německém případě Ledger žádnou ztrátu prostředků nehlásí.
- Podle Ledgeru útočníci kupovali originální zařízení, vkládali do nich součástky zachycující 24slovnou obnovovací frázi a vraceli je do distribuce; čip ani software výrobce chybu neměly.
- Trezor podle dopisu partnerům, který citují média, nemá jediný důkaz o napadení svých zařízení a omezení prodejců označuje za preventivní krok.
- Zda se stažení Ledgeru nebo omezení prodejců Trezoru týká Česka, žádná z firem k 18. říjnu 2026 neuvedla.
Obsah článku
Kde se Ledger přestal prodávat
Žádost Ledgeru z úterý 13. října rozšířila dřívější krok vůči prodejci CryptoBilis, jehož případ se stal veřejným 9. října po zprávách o odcizených prostředcích (podrobnosti popisuje zpráva Coinera o vyšetřování Ledgeru). Podle Cointelegraphu a BleepingComputeru se nově týká všech autorizovaných prodejců a distributorů v sedmi asijských trzích. Ledger podle Cointelegraphu napsal, že potvrzené incidenty zůstávají omezené na jihovýchodní Asii a že nemá žádnou známku napadení své infrastruktury, systémů, služeb ani kanálu přímého prodeje. Vyšetřuje, kdo zařízení upravil a ve kterém článku distribučního řetězce se to stalo.
Peněženky Ledger týž den zmizely i z prodejen a e-shopů řetězce MediaMarktSaturn. Podle Ledgeru, jehož slova cituje Cointelegraph, se tak stalo po dohodě s výrobcem poté, co zákazník z Německa nahlásil v zařízení hardwarový implantát; ztrátu prostředků v tomto případě Ledger nehlásí. Mluvčí řetězce pro Cointelegraph uvedl, že produkty byly z nabídky staženy mezinárodně ve všech zemích, kde MediaMarktSaturn působí. Německý server PCWelt připomíná, že tvrzení zákazníka zatím nikdo nezávisle neověřil.
Produkty byly z naší nabídky staženy mezinárodně, ve všech našich zemích.
Jak útok podle Ledgeru fungoval
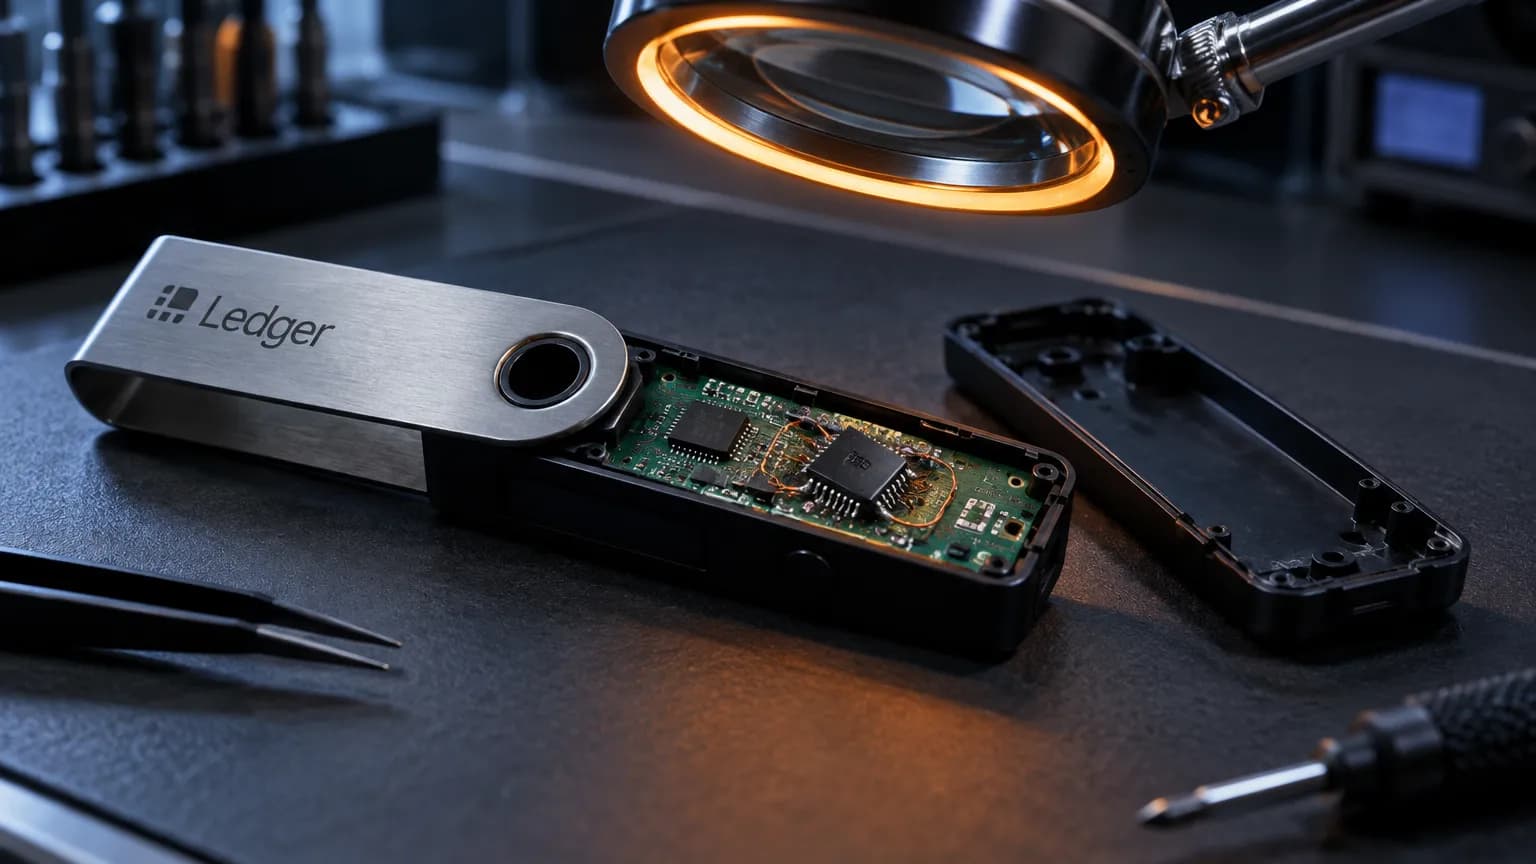
Ledger 15. října na svém blogu popsal, že zločinecká skupina nakupovala originální zařízení, otevírala je, vkládala do nich skryté součástky, které při prvním nastavení zachytí 24slovnou obnovovací frázi, a vracela je do distribuce přes prodejce v jihovýchodní Asii. Podle firmy nešlo o chybu jejího čipu, operačního systému ani serverů. Útok zasáhl zařízení až poté, co opustila kontrolu výrobce.
Podle BleepingComputeru implantát tvoří mikrokontrolér, který frázi přečte a odešle přes mobilní připojení LTE s eSIM. Bezpečnostní čip ani software Ledgeru nemění a nesahá na transakce ani podpisy, proto ho integritní kontroly výrobce nezachytí; Help Net Security uvádí, že upravené zařízení prošlo i kontrolou pravosti Genuine Check.
Celkovou výši škody Ledger nepotvrdil. On-chain analytik Specter ji podle Cointelegraphu 11. října odhadl na více než 86 mil. USD, Bitquery podle Help Net Security 12. října na více než 93 mil. USD.
Částky pocházejí od analytiků veřejných blockchainových dat. Ledger k 18. říjnu 2026 nezveřejnil celkovou výši ztrát.
Nová pravidla pro prodejce Ledgeru
Na blogu z 15. října Ledger vyjmenoval nová pravidla pro prodejce. Vrácené zařízení se nesmí znovu prodat v žádné podobě, ani když vypadá jako nové. Zařízení nemají stát na regálech ani ve vitrínách, zásoba zůstává v zázemí a zákazník dostane zařízení až při koupi. Každé upozornění zákazníka na neobvyklý výrobek musí prodejce nahlásit výrobci.
Týmy Ledgeru podle blogu nakoupily a otevřely zařízení z obchodů na místních trzích včetně Německa a prověřily vzorky ze skladů; žádnou upravenou jednotku nenašly. Kdy se prodej v asijských trzích obnoví, firma neuvádí. Slibuje podrobnější technický popis útoku a další opatření přímo na zařízeních.
Trezor zmenší síť prodejců
Pražský výrobce Trezor podle Bitcoin.com a Cointelegraphu 13. října oznámil partnerům dopisem, že výrazně zmenší síť prodejců. Části z nich k 1. lednu 2027 skončí autorizace a zmizí ze seznamu autorizovaných prodejců. Podle Crypto Briefing od oznámení nedostávají novou zásobu a zbylé zboží smějí doprodat během Black Friday a vánočních svátků. Kolika prodejců a kterých zemí se krok týká, Trezor podle téhož zdroje neuvedl. Se zbylými partnery chce uzavřít přísnější smlouvy a kontrolovat, odkud zařízení berou, jak je skladují a jak s nimi zacházejí.
Mluvčí Trezoru podle Cointelegraphu uvedl, že tento typ útoku u zařízení Trezor v praxi neviděl.
Neexistuje jediný důkaz, že by zařízení Trezor byla napadena. Je to preventivní krok, učiněný z velké opatrnosti.
Co z případu plyne pro kupující
Všechny potvrzené ztráty se podle Ledgeru dosud týkají zařízení koupených u prodejce CryptoBilis. Případ se týká cesty zařízení od výrobce k zákazníkovi, ne chyby v čipu nebo softwaru. Trezor podle Cointelegraphu radí kupovat přímo od výrobce, zkontrolovat neporušenost pečeti a zvážit peněženku s více podpisy ze zařízení různých výrobců.
Postup kontroly nového zařízení podle Ledgeru shrnuje zpráva z 9. října. Jak hardwarová peněženka a obnovovací fráze fungují, vysvětluje průvodce Bitcoinová peněženka; rozdíl mezi vlastní peněženkou a úschovou u poskytovatele popisuje průvodce Jak uchovat bitcoin. Co dělat po ztrátě prostředků, shrnuje průvodce Podvody s kryptoměnami.
Časté dotazy
Týká se stažení Ledgeru z prodeje i Česka?
Proč Trezor omezuje počet prodejců?
Odhalí kontrola Genuine Check upravené zařízení Ledger?
Kde koupit hardwarovou peněženku, aby nebyla upravená?
Zdroje
- Ledger's Response to the Hardware Implant AttackLedger · ledger.com · anglicky
- Ledger asks resellers to halt sales in Southeast Asia and Hong KongCointelegraph · cointelegraph.com · anglicky
- Ledger asks sellers across Asia to halt sales after supply-chain attackBleepingComputer · bleepingcomputer.com · anglicky
- MediaMarkt pulls Ledger wallets after security incidentCointelegraph · cointelegraph.com · anglicky
- Media Markt Saturn nimmt manipuliertes Produkt aus seinem Angebot (německy)PCWelt · pcwelt.de
- Trezor: No Reports of Tampered Devices, But Will Restrict Some ResellersCointelegraph · cointelegraph.com · anglicky
- Ledger confirms unauthorized hardware implant, losses may exceed $86MCointelegraph · cointelegraph.com · anglicky
- Trezor slashes reseller network after $93M Ledger security scareBitcoin.com News · news.bitcoin.com · anglicky
- Trezor trims its reseller network after Ledger supply-chain attackCrypto Briefing · cryptobriefing.com · anglicky
- Hidden implant in Ledger hardware wallets linked to $93M theftHelp Net Security · helpnetsecurity.com · anglicky
Tomáš Michal vede jako technický ředitel (CTO) vývoj a provoz platformy Coinero: napojení na burzu, zpracování vkladů a výběrů i zabezpečení klientských účtů. V průvodcích popisuje nákup, uchování a převody kryptoměn tak, jak na Coineru skutečně probíhají.